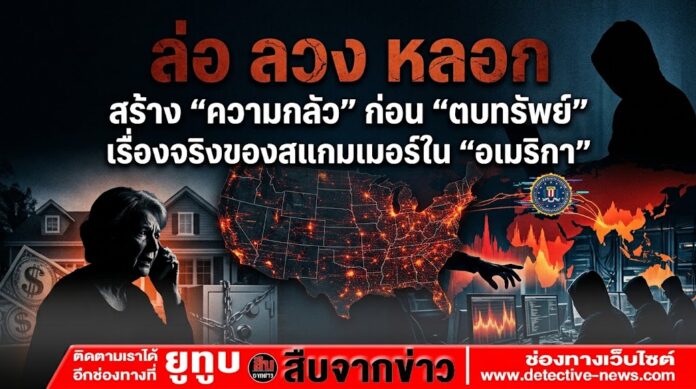
หากใครยังคิดว่าสแกมเมอร์กระจุกตัวหรือมีต้นทางมาจากประเทศใดประเทศหนึ่ง คงต้องเปลี่ยนความเชื่อนี้ เพราะในความเป็นจริง กลุ่มสแกมเมอร์กระจายตัวอยู่ในหลายภูมิภาคทั่วโลก ภาพจำที่ว่าขบวนการหลอกลวงมีอยู่เฉพาะในดินแดนห่างไกลหรือประเทศกำลังพัฒนา กำลังถูกลบล้างด้วยข้อเท็จจริงที่น่าตกใจ “สแกมเมอร์มีอยู่ทุกที่ทั่วโลก”
และนี่คือเรื่องจริงที่เกิดขึ้นในประเทศที่เพียบพร้อมด้วยระบบความปลอดภัยอันดับหนึ่งของโลกอย่างสหรัฐอเมริกา
โดยเอฟบีไอเปิดเผยกรณีนี้เมื่อเดือนพฤษภาคม 2026 เหยื่อรายนี้เป็นหญิงอเมริกันอายุ 70 กว่า มีบ้านเป็นของตัวเอง มีเงินเก็บ และที่สำคัญเธอไม่ใช่คนที่ไม่รู้เรื่องอาชญากรรม ตรงกันข้ามเธอเป็นถึงอาจารย์ด้านอาชญวิทยา มีความรู้เรื่องอาชญากรรม มีความรู้เรื่องเหยื่อ และน่าจะเป็นคนกลุ่มสุดท้ายที่จะโดนมิจฉาชีพหลอก
แต่วันหนึ่งมีคนโทรมาหาเธอ บอกว่าเป็นเจ้าหน้าที่ของรัฐบาลสหรัฐฯ รู้ชื่อ รู้ข้อมูลบางอย่างของเธอ และบอกว่าชื่อกับหมายเลขประกันสังคมของเธอ กำลังเชื่อมโยงกับบัญชีที่เกี่ยวข้องกับการค้ายาเสพติด และการฟอกเงิน ที่หนักกว่านั้นคือตอนนี้มีหมายจับเธอแล้ว แน่นอนว่าแม้เธอจะแน่ใจว่าไม่ได้ทำอะไรผิด แต่ก็ใจหายและเกิดความวิตกกังกลแบบฉับพลัน
มิจฉาชีพรู้ว่าเหยื่อกำลังสับสน แต่แทนที่จะเพิ่มความกลัวให้กับเหยื่อ คนที่โทรมากลับเปลี่ยนบทบาท โดยบอกว่า “เราเชื่อว่าคุณไม่ได้เป็นอาชญากร จริงๆแล้วคุณต่างหากที่เป็นเหยื่อ ข้อมูลส่วนตัวของคุณน่าจะถูกขโมยไป” พอฟังมาถึงตรงนี้ จากคนที่ทำให้เธอกลัว กลายเป็นคนที่กำลังจะช่วยเธอ และนี่คือจุดเริ่มต้นของหายนะ
เธอถูกสั่งว่าห้ามบอกใคร ห้ามปรึกษาคนอื่น แม้แต่เจ้าหน้าที่เอฟบีไอ เพราะถ้าต้องการปกป้องทรัพย์สิน ต้องย้ายเงินทั้งหมดไปเก็บไว้ในสิ่งที่คนร้ายเรียกว่า Federall Locker สุดท้ายเธอส่งทั้งเงินสด เงินโอน รวมแล้วมากกว่า 5 แสนดอลลาร์ ไม่เพียงเท่านั้น บ้านที่เคยผ่อนหมดแล้ว เธอยังนำไปสร้างหนี้เพิ่มเพื่อนำเงินมาส่งให้คนร้ายอีก ที่น่าตกใจยิ่งกว่านั้นคือคนที่เอฟบีไอกำลังตามสืบในคดีนี้ ไม่ได้อยู่ในอเมริกา แต่เชื่อมโยงกับคอลเซ็นเตอร์ในอินเดีย
อีกหนึ่งกรณีศึกษาคือมหากาพย์ลวงโลก 47 ล้านดอลลาร์ และการล่มสลายของธนาคารท้องถิ่น เป็นหนึ่งในคดีสะเทือนขวัญที่ FBI ใช้เป็นกรณีศึกษาหลักในการชี้แจงต่อสภาคองเกรส คือคดีของ ชาน เฮนส์ อดีตซีอีโอของ Heartland Tri-State Bank ในรัฐแคนซัส
เรื่องราวเริ่มต้นจากการทักทายผ่าน WhatsApp โดยหญิงสาวนิรนามที่ใช้รูปโปรไฟล์หน้าตาดี อ้างว่าส่งข้อความผิดคน ก่อนจะเปลี่ยนเป็นบทสนทนาถามไถ่สารทุกข์สุกดิบเป็นเวลาหลายสัปดาห์ เมื่อสร้างความไว้ใจได้แล้ว ผู้ก่อเหตุได้แนะนำแพลตฟอร์มเทรดคริปโทเคอร์เรนซีที่อ้างว่า “มีอัลกอริทึมวงใน” ทำกำไรได้มหาศาล
เหยื่อเริ่มโอนเงินก้อนเล็กหลักหมื่นดอลลาร์เข้าพอร์ต บนหน้าจอแดชบอร์ดแสดงผลกำไรพุ่งขึ้น 300% และเหยื่อสามารถกดถอนเงินต้นพร้อมกำไรออกมาได้จริงบางส่วน เพื่อสร้างภาพลวงตาว่าระบบโปร่งใส
ต่อมาคนร้ายชักชวนให้ระดมทุนก้อนใหญ่เพื่อเข้าถึงโควตาพิเศษ เหยื่อเริ่มถอนเงินเก็บส่วนตัว กู้ยืมกองทุนเกษียณ และลุกลามไปถึงการลักลอบยักยอกเงินสำรองของธนาคารท้องถิ่นที่ตนเองบริหารอยู่รวมกว่า 47 ล้านดอลลาร์สหรัฐ
เมื่อเหยื่อพยายามถอนเงินทั้งหมด ระบบแจ้งว่าพอร์ตถูกล็อกเนื่องจาก “ต้องจ่ายภาษีส่วนต่างกำไรและค่าธรรมเนียมป้องกันการฟอกเงิน” อีกหลายล้านดอลลาร์ เมื่อเหยื่อไม่สามารถหาเงินมาเติมได้อีก ช่องทางการติดต่อทั้งหมดก็ถูกตัดขาดในทันที ส่งผลให้สถาบันการเงินดังกล่าวล้มละลาย และตัวผู้บริหารต้องเผชิญโทษจำคุก
ทั้งสองกรณีแสดงให้เห็นว่าคนที่ถูกสแกม ไม่ได้แปลว่าเขาโง่ แต่แปลว่าในช่วงเวลานั้นคนร้ายสามารถควบคุมความกลัวและความโลภของเขาได้สำเร็จ และเมื่อเข้าใจประโยคนี้ เราจะเริ่มเข้าใจว่าทำไมอเมริกา หนึ่งในประเทศที่มีเทคโนโลยีก้าวหน้าที่สุดในโลกก็ยังโดนสแกมเมอร์จากอีกฟากโลกเล่นงานได้
รายงานสถิติล่าสุดจากศูนย์รับเรื่องร้องเรียนอาชญากรรมทางอินเทอร์เน็ตของเอฟบีไอ (FBI IC3) และคณะกรรมาธิการการค้าแห่งสหรัฐอเมริกา (FTC) สะท้อนตัวเลขที่น่าตกใจว่า ความเสียหายจากการฉ้อโกงออนไลน์และคอลเซ็นเตอร์ในสหรัฐฯพุ่งทะลุ 10,000 ล้านดอลลาร์สหรัฐต่อปี เปลี่ยนจากคดีอาชญากรรมทางเศรษฐกิจทั่วไป ให้กลายเป็น “ภัยคุกคามความมั่นคงระดับชาติ” ที่ทำเนียบขาวและสภาคองเกรสต้องจับตาเป็นพิเศษ
โครงข่ายสแกมเมอร์ที่เจาะตลาดสหรัฐฯ ถูกแบ่งออกเป็น 2 โมเดลหลักตามฐานที่ตั้งและพฤติกรรมศาสตร์ของเหยื่อ คือ สายอินเดีย เน้นเล่นกับความกลัวและความสับสน สวมรอยเป็นฝ่ายสนับสนุนของ Microsoft, Apple, Amazon หรือหน่วยงานรัฐอย่างกรมสรรพากร เหยื่อมักถูกหลอกให้ลงโปรแกรมรีโมตคอนโทรลเข้าควบคุมเครื่อง ก่อนกวาดเงินจากบัญชีธนาคาร หรือหลอกซื้อ Gift Card มูลค่าสูง
อีกสายหนึ่งคือ สายเอเชียตะวันออกเฉียงใต้ ใช้ปฏิบัติการจากนิคมคอลเซ็นเตอร์ตามแนวชายแดนเมียนมา กัมพูชา และลาว ใช้การผูกสัมพันธ์ระยะยาวผ่านข้อความและแอปหาคู่ ชักจูงให้ลงทุนในคริปโทเคอร์เรนซีผ่านแอปพลิเคชันเทรดปลอม เมื่อเหยื่อลงเงินก้อนโตจนหมดหน้าตัก ระบบจะปิดตัวหนีทันที
กลุ่มประชากรในสหรัฐฯที่ตกเป็นเหยื่อและสูญเสียเม็ดเงินมากที่สุดคือ กลุ่มผู้สูงอายุ ซึ่งถือครองสินทรัพย์ส่วนใหญ่ของประเทศ ทั้งเงินบำนาญ กองทุนสำรองเลี้ยงชีพ และบ้านปลอดภาระหนี้สิน กลวิธีที่ใช้ไม่ได้จำกัดแค่ระบบดิจิทัล แต่พัฒนาไปถึงขั้นส่ง “Money Courier” หรือพนักงานบริการรับส่งเงินด่วน มารับเงินสดและทองคำแท่งถึงหน้าประตูบ้าน หลังข่มขู่เหยื่อว่าเงินในธนาคารไม่ปลอดภัยและต้องนำมาฝากไว้ใน “ตู้เซฟของรัฐบาลกลาง”
เมื่อการปราบปรามภายในประเทศไม่สามารถตัดต้นตอได้ รัฐบาลสหรัฐฯจึงปรับเปลี่ยนยุทธศาสตร์เป็นการกดดันระดับรัฐต่อรัฐ โดยกระทรวงการคลังสหรัฐฯ ใช้มาตรการคว่ำบาตร อายัดทรัพย์สิน และตัดขาดระบบการเงินสากลต่อกลุ่มทุนและเครือข่ายคาสิโนในประเทศที่มีหลักฐานเชื่อมโยงกับศูนย์สแกมเมอร์และการค้ามนุษย์ ขณะที่ FBI และหน่วยสืบราชการลับ ตั้งทีมปฏิบัติการร่วมกับตำรวจอินเดีย บุกทลายสำนักงานคอลเซ็นเตอร์ในเมืองสำคัญอย่างนิวเดลีและกัลกัตตา พร้อมจับตามองเส้นทางฟอกเงินผ่านบล็อกเชน
สงครามสแกมเมอร์ในสหรัฐฯ จึงไม่ใช่เพียงเรื่องของความรู้เท่าทันเทคโนโลยีรายบุคคล แต่เป็นการต่อสู้ระหว่างกลไกรัฐกับองค์กรอาชญากรรมข้ามชาติที่มีเม็ดเงินหมุนเวียนระดับแสนล้านบาท โดยมิจฉาชีพทำงานเป็นขบวนการ ใช้ความชำนาญด้านเทคโนโลยีขั้นสูงและเครือข่ายบัญชีม้าท้องถิ่น เริ่มจากต้นน้ำ แฮกเกอร์ในสหรัฐฯเจาะฐานข้อมูลเพื่อขโมยชื่อ เบอร์โทร และประวัติส่วนบุคคล ส่งต่อสู่กลางน้ำ แก๊งคอลเซ็นเตอร์ในอินเดียหรือฐานในเอเชียตะวันออกเฉียงใต้นำข้อมูลมาใช้โทรลวงเหยื่อ สร้างสถานการณ์กดดันหรือหว่านล้อมให้โอนเงิน และ ตัดจบที่ปลายน้ำ เครือข่ายคนท้องถิ่นในประเทศของเหยื่อแปลงเงินสด ซื้อบัตรเติมเงิน หรือใช้บัญชีม้ากระจายเงินเข้าสู่ระบบบล็อกเชน
ข้อมูลเหล่านี้สะท้อนข้อเท็จจริงว่า “สแกมเมอร์มีอยู่ทุกที่ทั่วโลก”